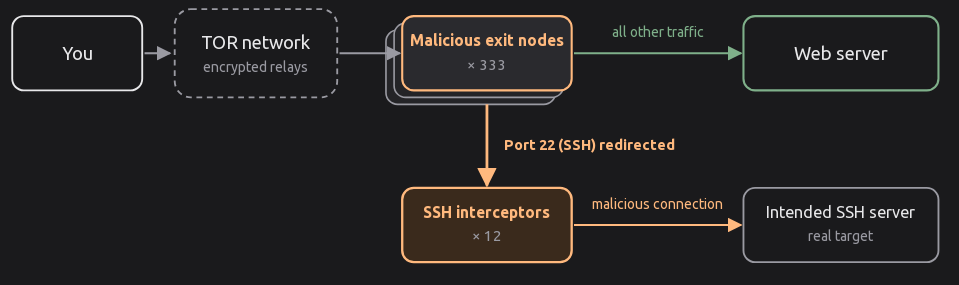
Опубликованы детали инцидента, в ходе которого злоумышленникам удалось получить контроль над 333 выходными узлами сети Tor (всего в Tor около 3000 выходных узлов) и организовать на них перехват нешифрованного трафика и перенаправление SSH-соединений. Атака началась 2 октября (в пятницу вечером), но была выявлена и начала блокироваться 4 октября. 5 октября все скомпрометированные серверы были отключены операторами или самими атакующими. Разбирательство показало, что атакующие получили доступ к серверам за два месяца до начала атаки на пользователей Tor и установили в скомпрометированных системах вредоносное ПО Ebury 1.8.3. Целью атаки был перехват паролей, ключей и конфиденциальной информации в транзитном незашифрованном трафике, а также захват паролей к SSH. При анализе незашифрованного трафика атакующие сосредоточились на обращениях без шифрования к почтовыми серверам. Для стимулирования отката на работу без шифрования на выходных узлах было произведено блокирование сетевых портов, применяемых для организации шифрованного канала связи с почтовыми серверами. Нешифрованный трафик анализировался на лету. Для сбора паролей к SSH было организовано перенапрваление SSH-запросов на один из 12 серверов злоумышленников. Данные серверы принимали соединение по SSH и выводили запрос пароля от имени сервера, к которому осуществлялось подключение. Так как хостовые ключи не совпадали, ssh на стороне клиента выдавал предупреждение о подключении к неизвестному серверу. Если пользователь игнорировал данное предупреждение и вводил пароль для подключения, то вредоносный сервер транслировал через себя подключение к легитимному целевому SSH-серверу, сохранял введённый жертвой пароль и перехватывал информацию о действиях в SSH-сеансе. Параллельно осуществлялось подключение к целевому серверу с захваченным паролем и установка на него вредоносного ПО Ebury. Получая контроль над Linux-серверами, не являющимися выходными узлами Tor, атакующие меняли настройки в файле torrc и превращали их новые вредоносные выходные узлы Tor.
Для определения всех вредоносных выходных узлов выявивший проблему исследователь использовал утилиту exitmap для перебора всех выходных узлов, установки SSH-соединения через каждый из них и проверки факта пренаправления запроса. Как именно атакующие получили доступ к захваченным Tor-узлам пока не ясно, среди прочего высказываются предположения о компрометации операторов хостинга.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66531