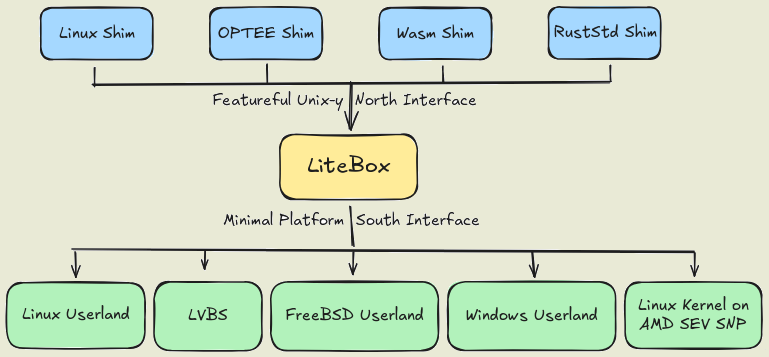
Компания Microsoft сформировала первый выпуск проекта Litebox, развивающего сфокусированную на безопасности операционную систему, реализованную в форме библиотеки (Library OS). При подобном подходе сервисы операционной системы напрямую встраиваются в приложение вместо обращения к внешнему ядру ОС при помощи системных вызовов. Litebox может использоваться в программах или ядрах как дополнительный слой изоляции, блокирующий доступ к излишней функциональности ядер или API. Код проекта написан на языке Rust и открыт под лицензией MIT. Litebox предоставляет подключаемую к приложениям библиотеку с изолирующей прослойкой, выполняющую трансляцию запросов к внешним программным интерфейсам. В качестве подобных внешних интерфейсов могут выступать ядро Linux, защищённые изолированные окружения OP-TEE (Open Portable Trusted Execution Environment), Webassembly-окружения или стандартная библиотека RustStd. Формируемая через Litebox минимальная платформа применима для запуска приложений Linux и Windows, вложенных ядер Linux и LVBS (Linux Virtualization Based Security). В качестве возможных областей применения Litebox упоминается обеспечения запуска немодифицированных Linux-программ в Windows, изоляция выполнения Linux-приложений на системах с ядром Linux, запуск программ поверх AMD SEV SNP для шифрования памяти, выполнение OP-TEE-программ в Linux и изоляция с использованием концепции LVBS (задействование аппаратной виртуализации для защиты отдельных компонентов ядра Linux, например, применяемых для контроля подлинности модулей и управления доступом).
Источник: https://www.opennet.ru/opennews/art.shtml?num=66422

Источник: https://www.opennet.ru/opennews/art.shtml?num=66422